Sursă: Mediafax.ro
Un CAPTCHA fals poate ascunde un atac informatic. Experții DNSC explică modul în care funcționează metoda ClickFix și cum te poți proteja.
Citește și: 5 pași esențiali după achiziția iPhone 18 Pro sau 18 Pro Max
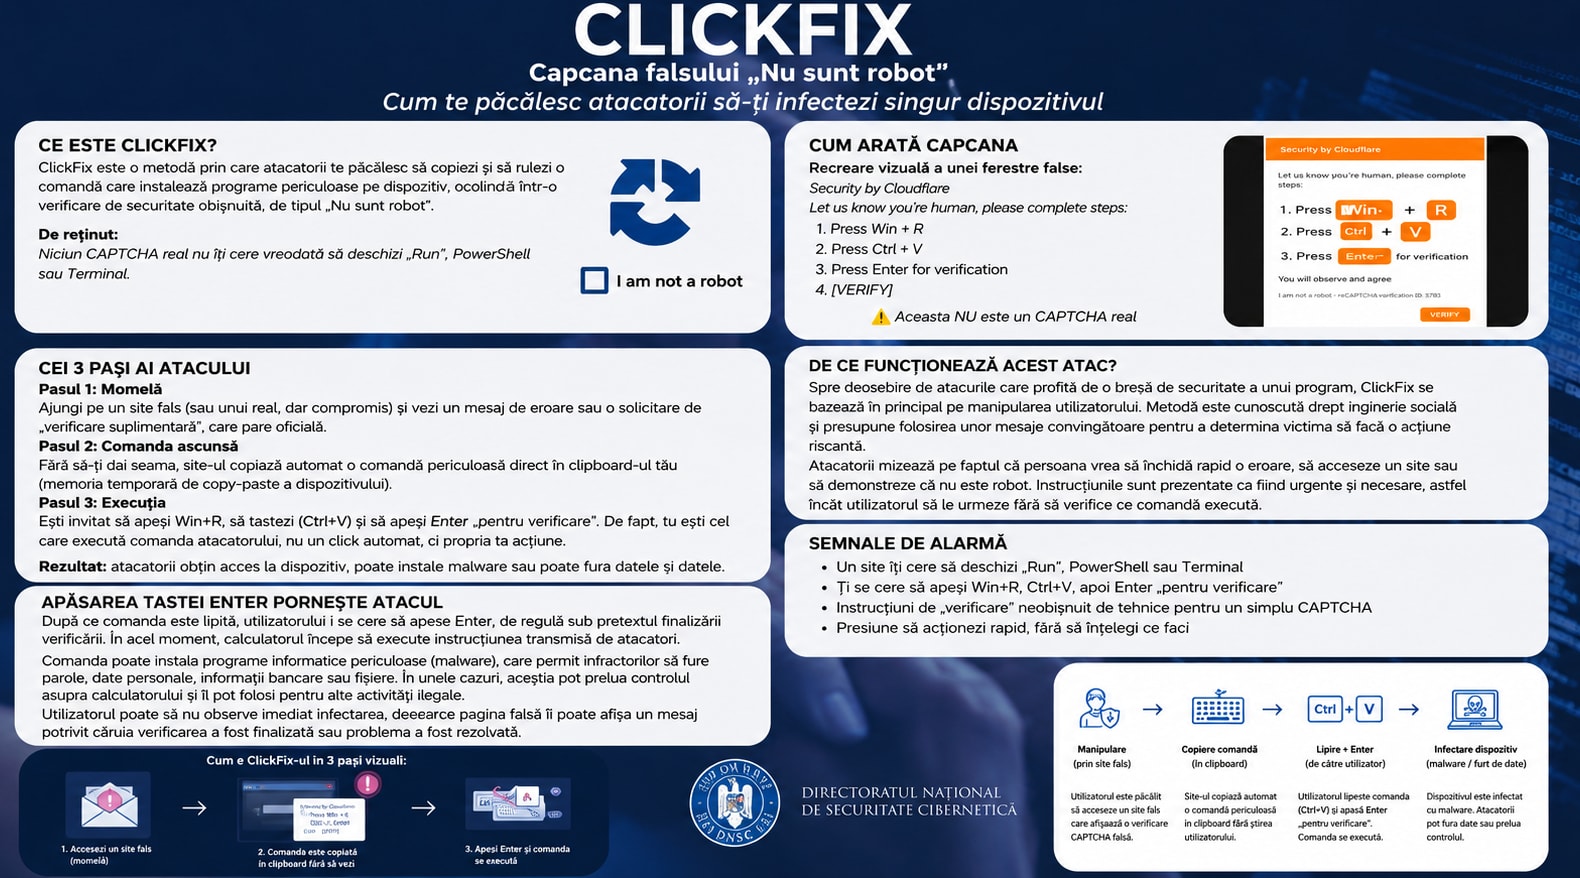
Atacurile de tip ClickFix nu se bazează pe spargerea directă a sistemului sau exploatarea vulnerabilităților, ci pe convingerea utilizatorilor să execute singuri comenzi periculoase. În momentul în care utilizatorul accesează o pagină compromisă, apare o fereastră care pare a fi o verificare CAPTCHA obișnuită, însă în realitate este o capcană.
Specialiștii în securitate cibernetică subliniază că un CAPTCHA autentic nu va cere niciodată utilizatorului să deschidă aplicații ale sistemului de operare sau să ruleze comenzi. În schimb, atacatorii încearcă să determine victimele să copieze și să lipească comenzi în fereastra Run sau PowerShell, folosind combinația de taste Windows + R, urmată de apăsarea butonului Enter.
Cum funcționează metoda ClickFix și cum te poți proteja
Atacurile de tip ClickFix se bazează pe copierea și executarea unor comenzi ascunse în memoria clipboard a calculatorului.
- Victima este apoi îndrumată să deschidă fereastra Run cu combinația Windows + R.
- Se cere apoi să lipească comanda copiată și să apese Enter.
- Executarea acestei comenzi poate duce la infectarea dispozitivului cu malware sau virusuri.
- Atacatorii pot cere și deschiderea PowerShell sau Terminal, utilizate în mod legitim, dar periculoase dacă sunt folosite în mod intenționat pentru atac.
- Este esențial ca utilizatorii să fie vigilenți și să nu execute comenzi necunoscute sau primite de pe site-uri nesigure.
Recomandări pentru a evita infectarea prin CAPTCHA fals
Specialiștii DNSC recomandă ca utilizatorii să nu accepte niciodată solicitări de a deschide aplicații sau de a rula comenzi în ferestre precum Run, PowerShell sau Terminal, dacă nu sunt siguri de sursa acestora. În plus, trebuie să fie atenți la orice solicitare de a copia și executa comenzi necunoscute.
Este important să actualizeze sistemul de operare și programele de securitate, precum și să utilizeze soluții antivirus actualizate. În cazul în care suspectează o tentativă de atac, utilizatorii trebuie să contacteze specialiștii în securitate cibernetică sau autoritățile competente.
Protejarea dispozitivului și a datelor personale devine astfel o prioritate în fața noilor metode de atac cibernetic, precum ClickFix, care exploatează încrederea utilizatorilor în verificările CAPTCHA.